گاردین نوشت: صرافی رمزارزی بایننس اعلام کرد که ۹۰ درصد از داراییهای سرقتشده در حمله سایبری بیسابقه به ارزش ۶.۳ میلیارد دلار را جایگزین کرده است؛ حملهای که افبیآی یک گروه وابسته به کره شمالی را مسئول آن میداند.
به گزارش انتخاب، در ادامه این مطلب آمده: این شرکت روز شنبه در پیامی در شبکه اجتماعی ایکس اعلام کرد که ۱۰ درصد باقیمانده توکنها نقدشوندگی کمتری دارند و به همین دلیل ممکن است خرید مجدد آنها زمان بیشتری ببرد.
ریچارد تنگ، مدیرعامل مشترک بایننس، نیز در اظهاراتی جداگانه گفت این شرکت «متعهد به جبران ۱۰ درصد باقیمانده» است و افزود: «کاربران هیچگونه پیامد مالی ناشی از این حادثه را متحمل نخواهند شد.»
بایننس پس از این حمله، برداشت دارایی توسط کاربران را به حالت تعلیق درآورد؛ اما روز یکشنبه اعلام کرد که روند برداشتها تا حدی از سر گرفته شده و برای اطمینان از ثبات سامانه، بهصورت مرحلهای ادامه خواهد یافت.
این اعلام در حالی صورت گرفت که افبیآی روز شنبه تأیید کرد گروهی وابسته به کره شمالی با نام «تریدر تریتور» (TraderTraitor) عامل این حمله بوده است؛ موضوعی که پیشتر نیز از سوی محققان مستقل و تحلیلگران مطرح شده بود.
گمان میرود گروه تریدر تریتور بخشی از گروه لازاروس (Lazarus Group) باشد؛ گروهی که در سال ۲۰۱۴ و پس از متهم شدن به هک شرکت سونی پیکچرز، در اقدامی تلافیجویانه به دلیل ساخت فیلم «مصاحبه» (The Interview) شهرت پیدا کرد. این فیلم رهبر کره شمالی، کیم جونگ اون، را به تمسخر گرفته بود.
افبیآی در بیانیهای اعلام کرد: «اداره تحقیقات فدرال آمریکا (افبیآی) با انتشار این اطلاعیه اعلام میکند که جمهوری دموکراتیک خلق کره (کره شمالی) مسئول سرقت بیش از ۶ میلیارد دلار دارایی مجازی از صرافی رمزارزی بایننس در حدود ۲۹ اکتبر ۲۰۲۶ بوده است.»
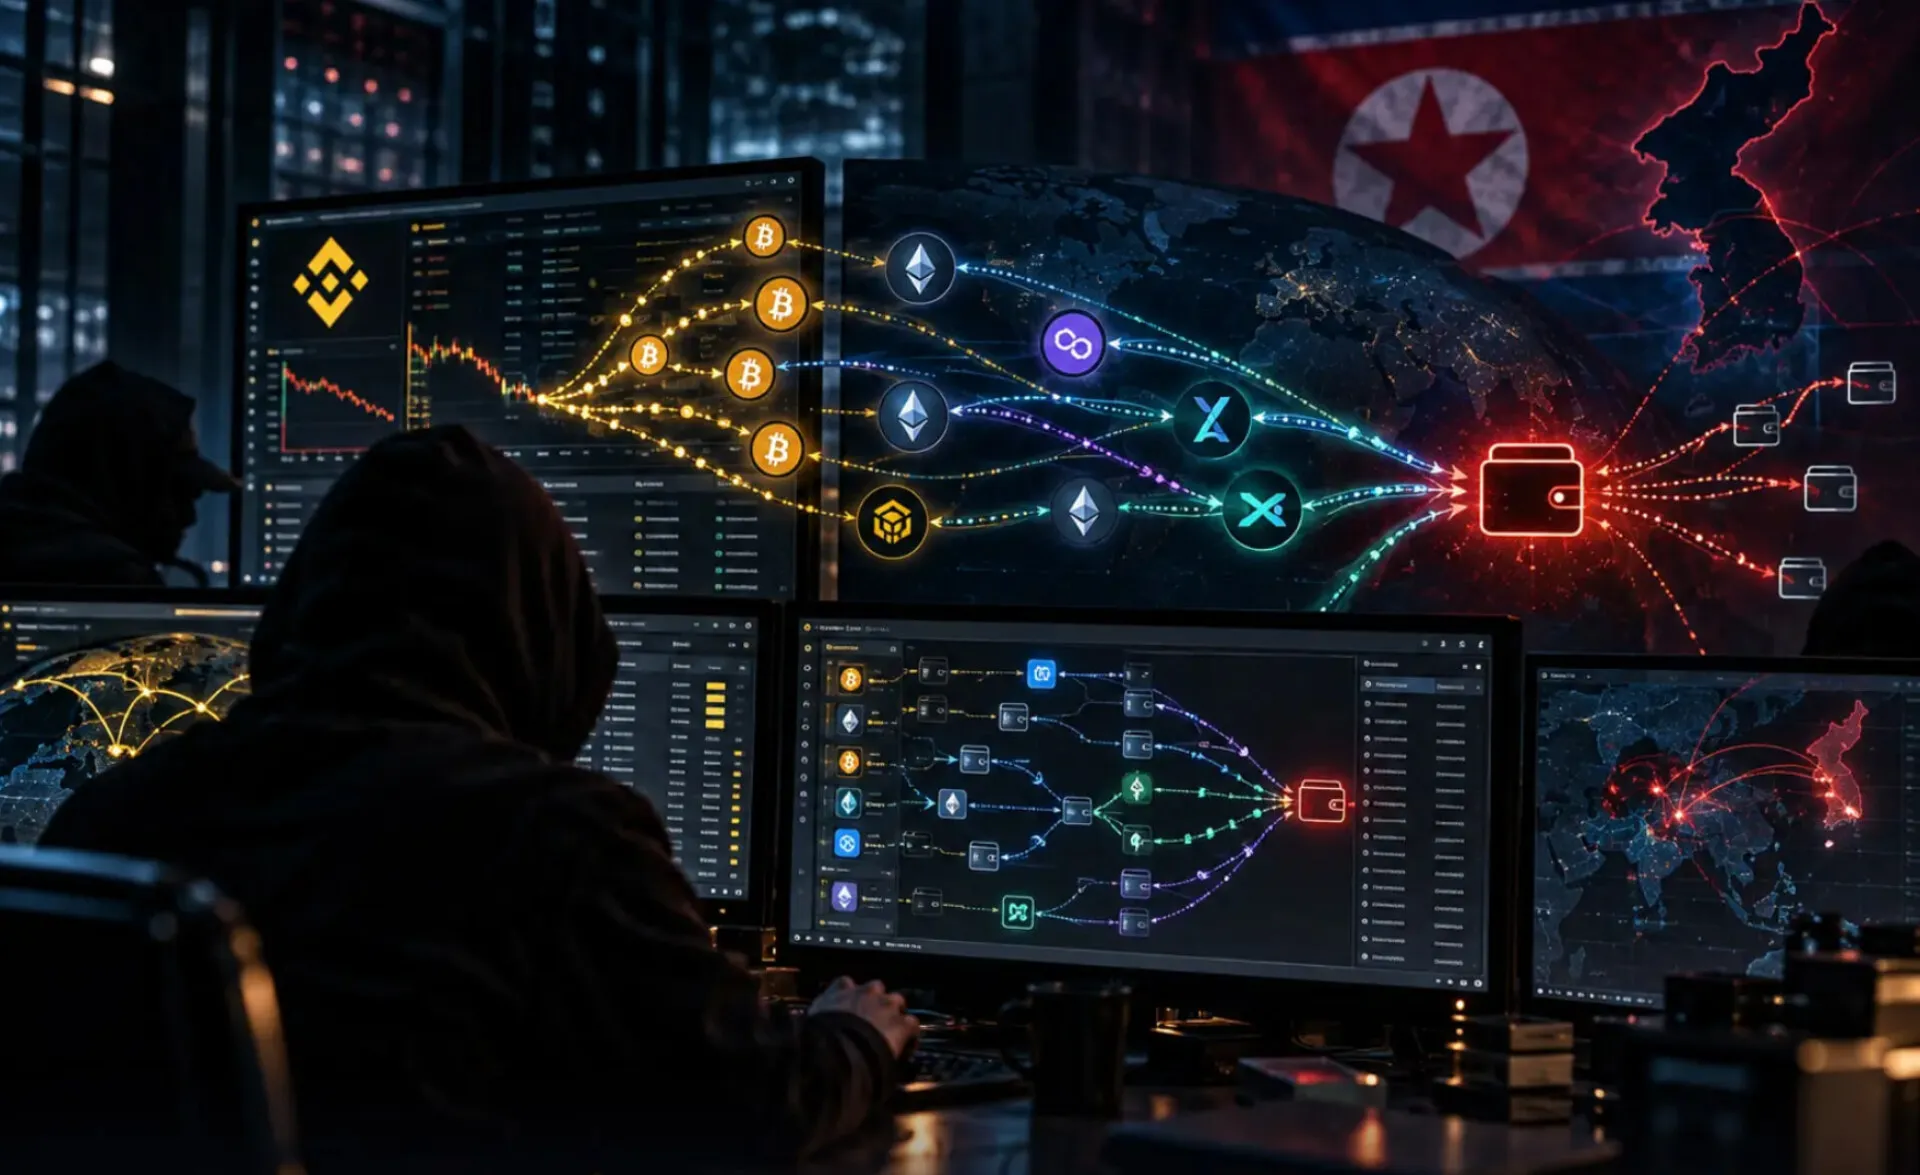
افبیآی همچنین اعلام کرد که مشاهده کرده است عوامل گروه تریدر تریتور داراییهای سرقتشده را به رمزارز اتریوم تبدیل کردهاند و انتظار میرود این داراییها از طریق تبدیل در بسترهای مالی غیرمتمرکز (DeFi) و خدمات تبدیل فوری رمزارز، بیش از پیش پولشویی شوند.
این نهاد از شرکتهای بخش خصوصی خواست «تراکنشهای مرتبط با آدرسهایی را که عوامل گروه تریدر تریتور برای پولشویی داراییهای سرقتشده از آنها استفاده میکنند، یا از این آدرسها منشأ گرفتهاند، مسدود کنند.»
تنگ روز جمعه اعلام کرده بود که این نفوذ سایبری حاصل یک «حمله پیچیده» بوده که در آن یک لپتاپ به خطر افتاده و از نرمافزار مخربی استفاده شده است که برای حذف شواهد فعالیت خود طراحی شده بود؛ مسئلهای که ردیابی و بررسی این حمله را دشوارتر میکرد.
بایننس اعلام کرد حدود ۶.۳۴ میلیارد دلار از منابع مالی خود را برای جبران خسارتها اختصاص داده است.
این شرکت در پیامی در شبکه اجتماعی ایکس تأکید کرد: «تعهد ما همچنان بدون تغییر باقی است: بایننس تمام پیامدهای مالی ناشی از سرقت داراییها در این حادثه را بهطور کامل جبران خواهد کرد.»
به گفته بایننس، منابع مالی مورد استفاده برای خرید مجدد توکنها از سه محل تأمین شده است: بخشی از صندوق یکمیلیارددلاری دارایی امن برای کاربران (SAFU) که ذخیرهای از بیتکوین برای حفاظت از مشتریان در صورت وقوع رخدادهای امنیتی است؛ بخشی از صندوق بیمه معاملات آتی این شرکت (Futures Insurance Fund) و همچنین خزانه مالی اختصاصی خود شرکت.
حمله به بایننس در شرایطی رخ داده است که نگرانیها درباره این موضوع افزایش یافته که توانمندیهای روزافزون مدلهای هوش مصنوعی ممکن است امنیت رمزنگاری و پروتکلهای امنیت فناوری اطلاعات را به خطر بیندازد.
پس از انتشار خبر این حمله سایبری، قیمت بیتکوین نزدیک به ۵ درصد سقوط کرد. اتریوم نیز حدود ۶ درصد کاهش قیمت داشت و رمزارز BNB که ارز دیجیتال بومی بایننس است، نزدیک به ۱۰ درصد افت کرد.
ابعاد گسترده این حمله سایبری بار دیگر توجهها را به توانایی کره شمالی برای کسب درآمد از راههای غیرقانونی جلب کرده است؛ کشوری که به دلیل برنامههای هستهای و موشکی خود با تحریمهای گسترده بینالمللی روبهروست.